ACL habilitado y ACL forzado: los dos modos
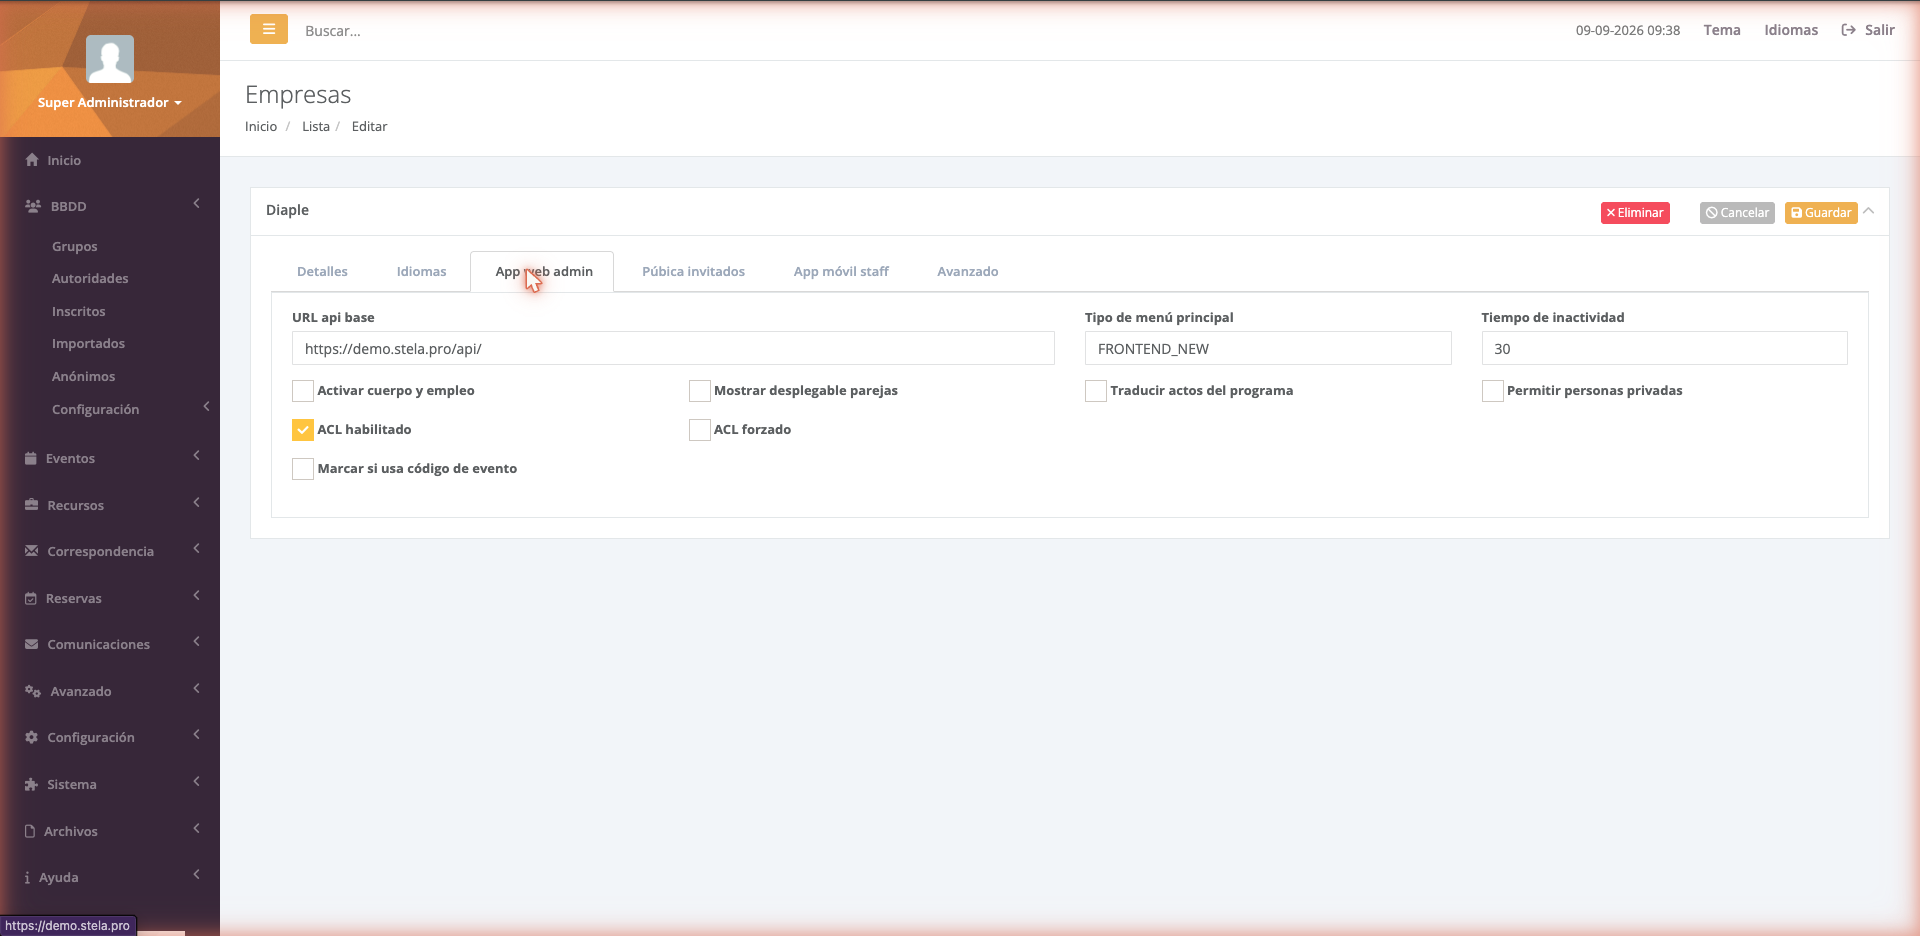
El ACL se enciende por empresa, y no tiene un interruptor sino dos casillas, que hacen cosas distintas. Entender la diferencia evita la sorpresa más desagradable: creer que un registro está protegido cuando no lo está, o encontrarse con que nadie ve lo que acaba de crear un compañero.
Primera casilla: ACL habilitado
Activa el mecanismo. A partir de ese momento:
- Las listas de acceso se aplican: un registro restringido solo lo ven los de su lista.
- Aparece el botón Acceso en las fichas, para quien tenga el permiso.
- Los registros nacen sin restringir: cuando alguien crea un evento, lo ve todo el mundo hasta que alguien decida restringirlo.
Es el modo de arranque razonable: nada se oculta por accidente y se va restringiendo lo que lo necesita.
Segunda casilla: ACL forzado
Añade una regla sobre la anterior: todo registro nuevo nace ya restringido. En el momento de crearlo se le pone una lista con:
- El grupo de usuarios de quien lo crea, con nivel Borrado.
- Los grupos de usuarios marcados como de administración, también con nivel Borrado.
O sea: quien lo crea y su equipo pueden trabajarlo desde el primer minuto, administración siempre lo ve, y el resto de la casa no. Si el usuario que crea no pertenece a ningún grupo de usuarios, la lista se pone a su nombre en lugar del grupo.
Es el modo para organizaciones donde la separación por delegaciones o departamentos es la norma y no la excepción. La contrapartida es que hay que acordarse de compartir: lo que se crea no lo ve nadie más por defecto.
Cuál conviene
Si la mayoría de lo que se hace es común y solo unas cuantas cosas son reservadas, ACL habilitado a secas. Si la mayoría es reservada y lo común es la excepción, las dos casillas. Cambiar de la primera a las dos no reescribe el pasado: lo ya creado sigue como estaba, y para eso está el asistente de posición inicial.